
ממונה הגנת מידע (DPO) במיקור חוץ של IT-START הוא מומחה מוסמך שממונה רשמית מטעם העסק שלכם לפי חוק הגנת הפרטיות: בודק אם חלה עליכם חובת מינוי, ממפה ורושם את מאגרי המידע, כותב את מסמכי המדיניות, מדריך את העובדים ומדווח לרשות להגנת הפרטיות כשצריך. תיקון 13 בתוקף מאוגוסט 2025, והעיצומים כבר לא תיאורטיים.
האם העסק שלכם חייב ממונה הגנת מידע לפי תיקון 13? תשובה ברורה לפי סוג המידע, היקפו והענף, עם אסמכתא.
מי חייב ←אילו מאגרי מידע יש לכם, מה יש בהם, מי ניגש, לאן זה זורם, ורישום או דיווח לרשות כנדרש.
מה כלול ←מדיניות פרטיות, מסמך הגדרות מאגר, נוהל אבטחת מידע, נוהל זכויות נושאי מידע ונוהל דיווח על אירוע.
איך זה נראה ←דליפה או פריצה? ה-DPO מנהל את הדיווח לרשות להגנת הפרטיות ולנושאי המידע בזמנים שהחוק קובע.
תגובה לאירוע ←בלי התחייבות ובלי סיבובים: שיחת אבחון קצרה עם מומחה מהצוות, בדיקה האם חלה עליכם חובת מינוי לפי תיקון 13, והצעה מסודרת לריטיינר חודשי, במייל. אם אתם לא חייבים – נגיד לכם.
תיקון 13 דורש שהממונה יהיה בעל ידע מתאים בהגנת פרטיות ובאבטחת מידע. אלה ההסמכות של ראש הצוות שלנו, זמינות לצפייה.
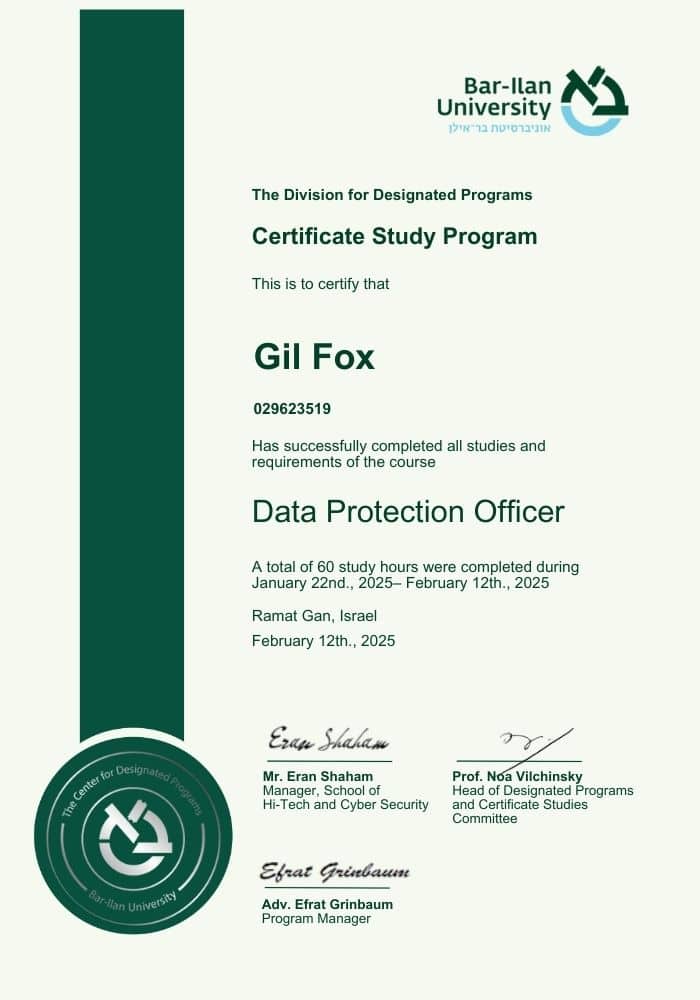
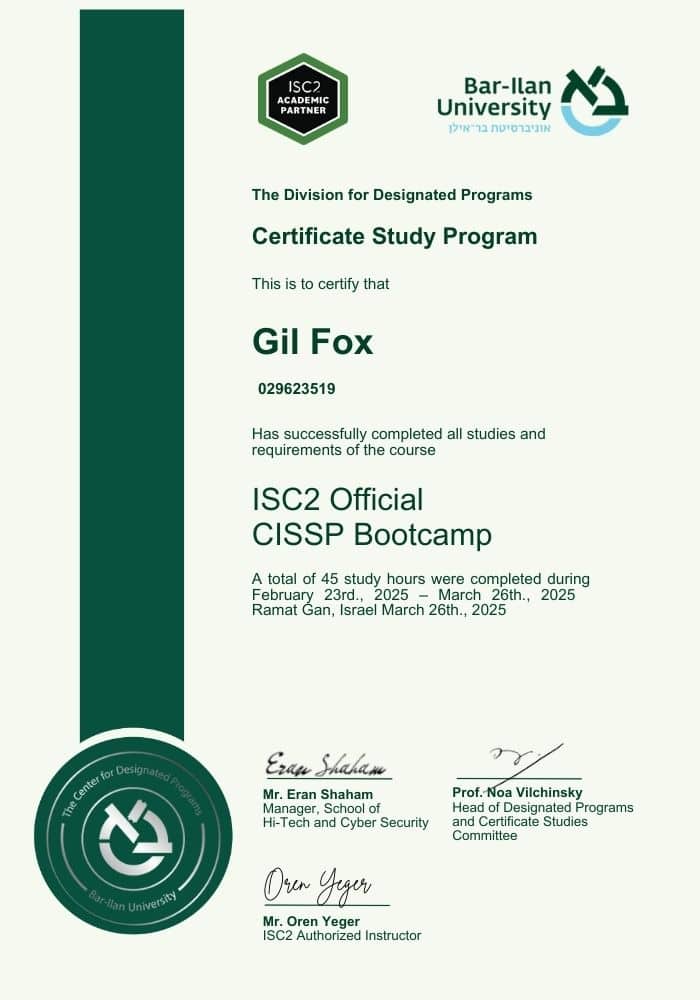
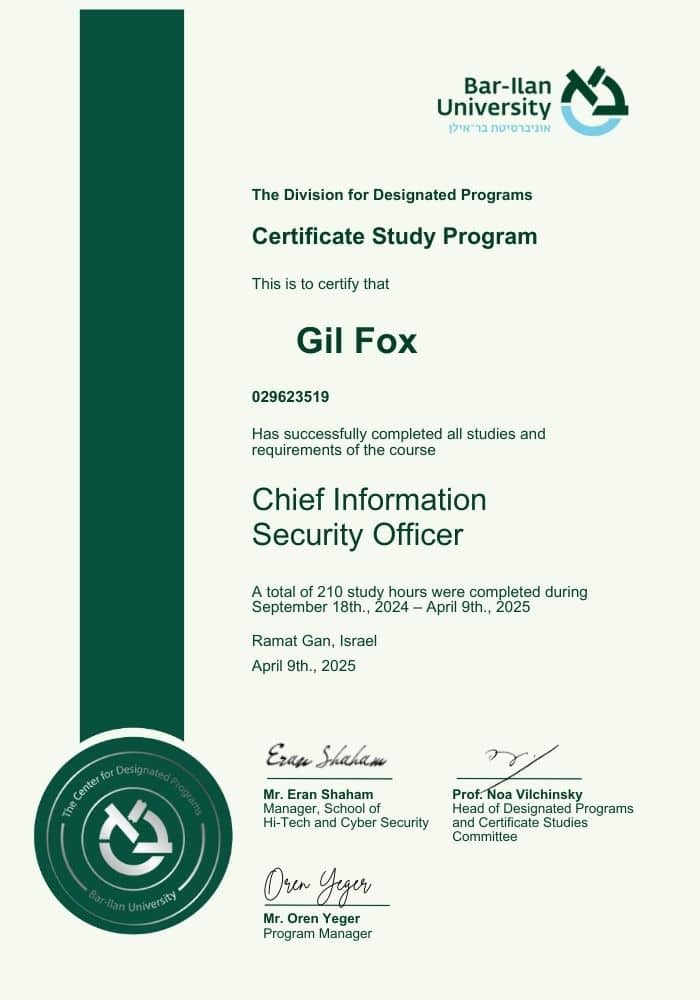
לחיצה על תעודה פותחת אותה בגודל מלא. ההסמכות על שם גיל פוקס, מייסד ומנכ״ל IT-START, שמוביל את שירותי ה-CISO וה-DPO של החברה. עוד על הצוות.
החוק מאפשר למנות ממונה מתוך הארגון או גורם חיצוני. השאלה היא מי באמת יעשה את העבודה, ומי יידע גם את הצד הטכנולוגי.
שש קבוצות של עבודה שהחוק וההנחיות של הרשות להגנת הפרטיות מצפים מממונה לעשות, מותאמות לעסק קטן ובינוני.
בדיקה האם חלה חובת מינוי, כתב מינוי, הגדרת סמכויות ודיווח פרטי הממונה לרשות להגנת הפרטיות כנדרש.
מי חייב ← 02אילו מאגרים קיימים, מה המידע, מי מורשה, מי הספקים שנוגעים בו (CRM, ענן, שכר), ורישום או דיווח לרשות לפי רמת הרגישות.
מה כלול ← 03מסמך הגדרות מאגר, מדיניות פרטיות לאתר וללקוחות, נוהל אבטחת מידע, נוהל זכויות עיון ותיקון, נוהל דיווח על אירוע, הסכמי עיבוד מידע עם ספקים.
איך זה נראה ← 04בדיקה שרמת האבטחה תואמת את רגישות המאגר: הרשאות, הצפנה, גיבוי, אימות דו-שלבי, תיעוד גישה. וכשצריך לתקן, הצוות שלנו מתקן.
על מערך האבטחה ← 05הדרכה שנתית קצרה, נהלים פשוטים לעבודה עם מידע אישי, ומענה שוטף לשאלות: "מותר לשלוח את זה בוואטסאפ?"
למי מתאים ← 06תוכנית תגובה כתובה, ניהול האירוע, הערכת חומרה, דיווח לרשות ולנושאי המידע בלוחות הזמנים שהחוק קובע, ותחקיר.
תגובה לאירוע ←ריטיינר ה-DPO מתומחר בנפרד לפי גודל העסק ומספר המאגרים. התיקונים שהממונה דורש (הרשאות, הצפנה, גיבוי, אימות דו-שלבי) מבוצעים על ידי אותו צוות שמנהל את המחשוב במסלולים האלה, כך שהממונה לא "שולח מכתב" לספק אחר.
תמיכה מרחוק בלבד, לעסקים קטנים
125 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
ניהול מלא של מערך המחשוב
150 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
ניהול מלא + שטח ו-24/7
200 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
זה הרגע שבו מגלים שאין מי שחותם. אנחנו בודקים, מסדירים את המינוי והמסמכים, ועונים.
החודש הראשון. בדיקת תחולה, כתב מינוי ודיווח לרשות, מיפוי המאגרים והספקים. יוצאים עם רשימת פערים לפי דחיפות.
החודשים הבאים. מסמכי מדיניות ונהלים, הסכמי עיבוד עם ספקים, תיקון פערי אבטחה על ידי הצוות שלנו, והדרכת עובדים.
בשוטף. ביקורת תקופתית, מענה לפניות של נושאי מידע (עיון, תיקון, מחיקה), עדכון כשההנחיות משתנות, ודוח שנתי להנהלה.
כשקורה משהו. דליפה, מייל שנשלח לכתובת הלא נכונה, מחשב נייד שאבד: ה-DPO מעריך, מחליט אם ומה מדווחים, ומנהל את הדיווח בזמן.
קבלו תוכנית ליווי לעסק שלכם20 דקות: ענף, סוג המידע, מספר רשומות ועובדים, לקוחות בחו"ל. תשובה: חייבים, מומלץ או לא צריך.
הצעת ריטיינר, כתב מינוי, דיווח לרשות ומיפוי המאגרים והספקים.
מסמכים, הדרכה, ביקורת תקופתית, מענה לפניות ודיווח על אירועים. אחריות אחת, מספר טלפון אחד.
מאוגוסט 2025 לרשות להגנת הפרטיות סמכות להטיל עיצומים כספיים ישירות, בלי הליך משפטי, ובסכומים שתלויים בסוג ההפרה, ברגישות המידע ובמספר נושאי המידע. אי-מינוי ממונה כשחלה חובה, אי-רישום מאגר ואי-דיווח על אירוע אבטחה הם הפרות שמופיעות ברשימה. מעבר לקנס, לקוח גדול או מכרז יכולים פשוט לפסול ספק בלי ממונה.
החוק דורש שלממונה יהיה ידע מתאים בדיני הגנת הפרטיות ובאבטחת מידע, ושהוא יהיה עצמאי: אסור שיפקח על עצמו, ולכן מנהל ה-IT או מנכ"ל לא יכולים להיות הממונה. ממונה טוב מבין גם את הצד המשפטי וגם איך נראים בפועל הרשאות, גיבוי, הצפנה ולוגים. זה הרקע של הצוות שלנו: אבטחת מידע מ-2002, והסמכות DPO, CISO ו-CISSP.
תיקון 13 מכיר בשני תפקידים: ממונה הגנת מידע (DPO) שאחראי על העמידה בחוק הגנת הפרטיות, וממונה על אבטחת מידע שאחראי על ההגנה הטכנולוגית, תפקיד שחלק מהגופים חייבים בו עוד מתקנות אבטחת מידע 2017. בעסק קטן ובינוני לרוב משתלם שגורם חיצוני אחד ימלא את שניהם. על שירות מנהל אבטחת מידע CISO.
ריטיינר חודשי לפי גודל העסק, מספר המאגרים ורגישות המידע. לעסק קטן ובינוני מדובר בסכום צנוע לעומת עיצום אחד, והוא כולל את המסמכים, ההדרכה והליווי השוטף. בשיחת האבחון תקבלו מחיר מדויק.
כמנהל שעבד עם מספר חברות System, ואתם יודעים שאני לא קל בדרישות, אתם מצליחים פעם אחר פעם לעמוד ברף שאני מציב מבחינת אדיבות, שירות מהיר ומקצועיות.
מהירות התגובה בטיפול בתקלות, ייעוץ ברכישת חומרה ושליטה מרחוק. את השירות המצוין מספק לנו הצוות המקצועי של סטארט בהנהלתו של גיל. ממליץ בחום.
כל פנייה שלנו מטופלת במהירות ובסבלנות, גם על ידי הצוות במענה הטלפוני וגם על ידי הטכנאי שמגיע אלינו לשטח. לכל פנייה מתקבל מענה מדויק והולם.
שיחת אבחון של 20 דקות, תשובה ברורה לגבי חובת המינוי, והצעת ריטיינר. בלי התחייבות.