
מנהל אבטחת מידע (CISO, לעיתים נכתב CICO) במיקור חוץ של IT-START הוא מומחה מוסמך CISSP שמקבל אחריות על אבטחת המידע של העסק שלכם: סקר סיכונים, מדיניות ונהלים, עמידה בתיקון 13 לחוק הגנת הפרטיות ובדרישות לקוחות וביטוח, וניהול אירועי סייבר כשהם קורים. בתשלום חודשי קבוע, במקום משרה בכירה שעסק קטן ובינוני לא יכול להצדיק.
מיפוי המערכות, המידע והחשיפות, ותוכנית מסודרת לפי סדר עדיפויות: מה מסוכן, מה דחוף, מה עולה.
מה כלול ←מסמכי מדיניות אבטחת מידע, נוהלי הרשאות, סיסמאות ועבודה מרחוק, והדרכת עובדים שמונעת את הפישינג הבא.
איך זה נראה ←כשיש חשד לפריצה או הצפנה: בידוד, חקירה, שחזור, דיווח לרשויות ולמבוטחים. מישהו שמחליט, לא רק מתקן.
תגובה לאירוע ←תיקון 13 לחוק הגנת הפרטיות, דרישות ISO 27001, GDPR ושאלוני אבטחה של לקוחות גדולים וחברות ביטוח.
מה החוק דורש ←בלי התחייבות ובלי סיבובים: שיחת אבחון קצרה עם מומחה מהצוות, הבנה מה החשיפה ומה הרגולציה שחלה עליכם, והצעה מסודרת לריטיינר חודשי, במייל. אם לא צריך CISO – נגיד לכם.
שירות CISO שווה בדיוק כמו ההסמכה והניסיון של מי שעומד מאחוריו. אלה ההסמכות של ראש הצוות שלנו, זמינות לצפייה.
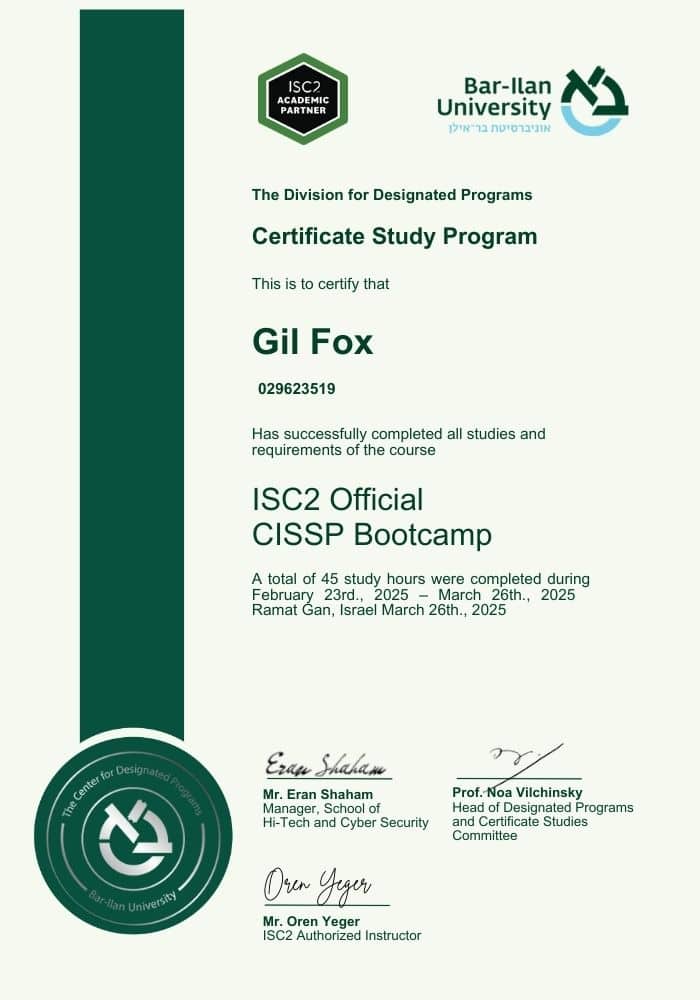
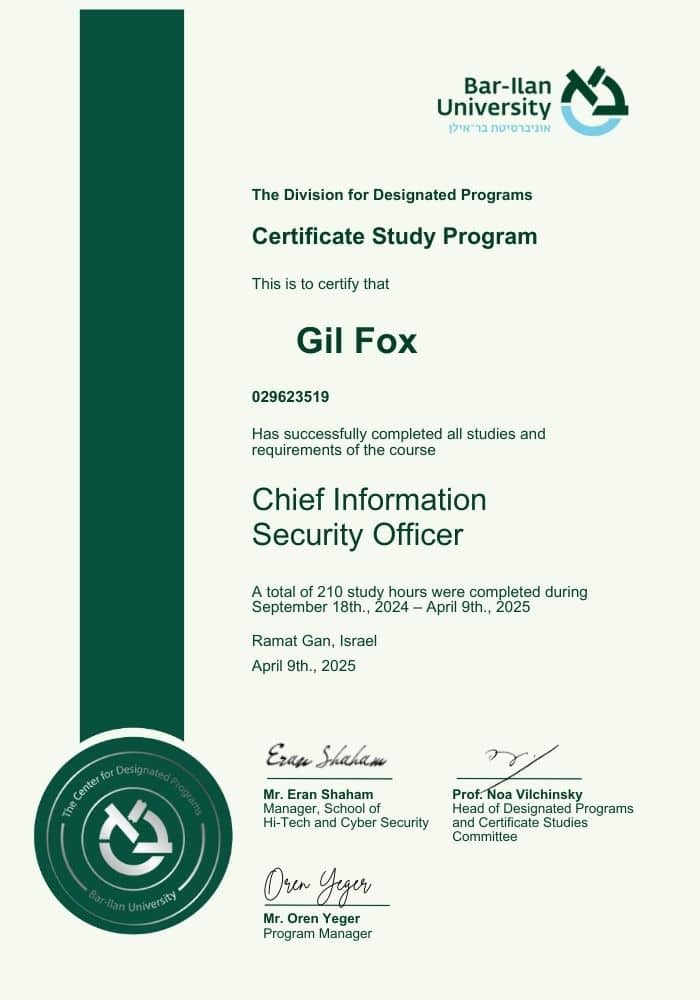
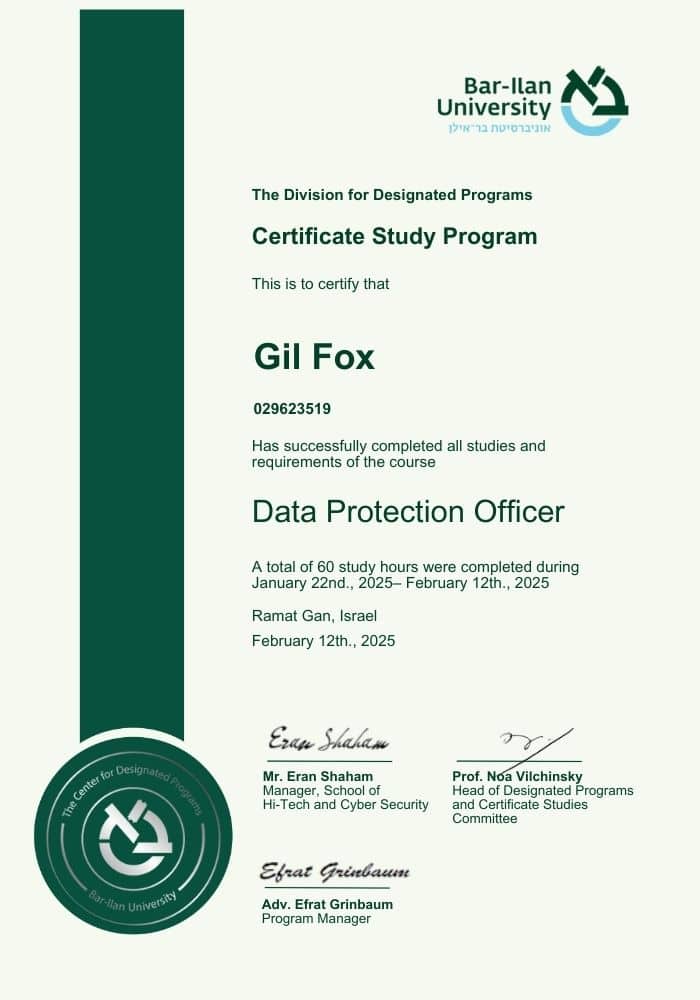
לחיצה על תעודה פותחת אותה בגודל מלא. ההסמכות על שם גיל פוקס, מייסד ומנכ״ל IT-START, שמוביל את שירותי ה-CISO וה-DPO של החברה. עוד על הצוות.
שלוש הדרכים שעסק יכול לקבל אחריות על אבטחת המידע שלו. ברוב העסקים עד 200 עובדים, הטור הימני הוא המשתלם והיחיד שמחזיק לאורך זמן.
שש קבוצות של עבודה שמנהל אבטחת מידע עושה בארגון, מותאמות לעסק קטן ובינוני ולריטיינר חודשי.
מיפוי נכסי מידע, חולשות, הרשאות וספקים; בדיקות חדירה תקופתיות; דוח ממצאים עם סדר עדיפויות ותוכנית עבודה שנתית.
על סקר סיכונים ← 02מסמך מדיניות אבטחת מידע, נוהלי הרשאות וסיסמאות, עבודה מרחוק, התקנים ניידים, ספקים חיצוניים ומחזור חיי מידע. מה שרגולטור ולקוח גדול מבקשים לראות.
מה החוק דורש ← 03תכנון ואישור פתרונות הגנה: חומת אש, EDR, הגנת דואר, אימות דו-שלבי, גיבוי מנותק, ניטור. ובדיקה שוטפת שהם באמת עובדים.
על מערך האבטחה ← 04דוח רבעוני להנהלה בשפה עסקית: מה הסיכון, מה עשינו, מה דורש החלטה ותקציב. ליווי בהחלטות על רכש, ספקים ותוכנות חדשות.
איך זה נראה ← 05הדרכות קצרות ותקופתיות, סימולציות פישינג, ונהלי עבודה פשוטים. רוב הפריצות מתחילות בלחיצה של עובד.
למי מתאים ← 06תוכנית תגובה כתובה מראש, ניהול האירוע בזמן אמת, שחזור, תחקיר ודיווח לרשות להגנת הפרטיות, לביטוח וללקוחות כנדרש בחוק.
תגובה לאירוע ←ריטיינר ה-CISO מתומחר בנפרד לפי גודל העסק ורמת הרגולציה. ההמלצות שלו מיושמות על ידי אותו צוות שמנהל את העמדות, השרתים והגיבוי במסלולים האלה, כך שאין "יועץ שממליץ" ו"ספק שמבצע" שמפילים אחריות זה על זה.
תמיכה מרחוק בלבד, לעסקים קטנים
125 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
ניהול מלא של מערך המחשוב
150 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
ניהול מלא + שטח ו-24/7
200 ₪ לעמדה / חודשלפני מע״מ · מתחדש מדי חודש
זה הרגע שרוב העסקים מגלים שאין להם מי שחותם על זה. אנחנו ממלאים, מתקנים מה שצריך, וחותמים.
החודש הראשון. סקר סיכונים: מערכות, מידע, הרשאות, ספקים, גיבוי. יוצאים עם דוח ממצאים ותוכנית עבודה לפי דחיפות ועלות.
החודשים הבאים. מיישמים לפי התוכנית: מדיניות ונהלים, הקשחות, EDR, אימות דו-שלבי, גיבוי מנותק, הדרכת עובדים. כל סעיף נסגר ומתועד.
בשוטף. דוח רבעוני להנהלה, בדיקות חדירה תקופתיות, מענה לשאלוני לקוחות וביטוח, ועדכון כשהרגולציה משתנה.
כשקורה משהו. מתקשרים אלינו. ה-CISO מנהל את האירוע מהדקה הראשונה: בידוד, שחזור, תחקיר, דיווח. אתם לא לבד מול זה.
קבלו תוכנית ליווי לעסק שלכם20 דקות: ענף, סוג המידע, מספר עובדים, מה כבר קיים. מבינים אם צריך CISO, DPO או שניהם.
הצעת ריטיינר לפי גודל העסק, ועם האישור מתחילים בסקר סיכונים.
תוכנית עבודה, יישום, דוחות להנהלה ותגובה לאירועים. אחריות אחת, מספר טלפון אחד.
מנהל אבטחת מידע (CISO) אחראי על ההגנה הטכנולוגית והארגונית על המידע: מערכות, סיכונים, נהלים ותגובה לאירועים. ממונה הגנת מידע (DPO) הוא תפקיד שחוק הגנת הפרטיות מגדיר, ומטרתו לוודא שהארגון מעבד מידע אישי כחוק: רישום מאגרים, זכויות נושאי מידע, דיווחים לרשות. חלק מהעסקים חייבים DPO לפי תיקון 13; CISO הוא בחירה ניהולית, ובמקרים רבים אותו גורם ממלא את שני התפקידים. על שירות ממונה הגנת מידע DPO.
התיקון, בתוקף מאוגוסט 2025, הרחיב משמעותית את סמכויות הרשות להגנת הפרטיות: עיצומים כספיים גבוהים, חובת מינוי ממונה הגנת מידע לגופים מסוימים, חובות רישום ושקיפות, ודרישה לאבטחת מידע ברמה שמתאימה לרגישות המאגר. גם עסק שלא חייב ממונה נדרש להראות שיש מי שאחראי על אבטחת המידע ושיש מדיניות כתובה.
ריטיינר חודשי שנקבע לפי מספר העובדים, כמות המערכות, רגישות המידע והרגולציה שחלה. לעסק קטן ובינוני מדובר בדרך כלל בחלק קטן מעלות משרת CISO שכיר, והוא כולל גם את היישום בפועל על ידי צוות ה-IT שלנו, לא רק המלצות. בשיחת האבחון תקבלו מחיר מדויק.
כמנהל שעבד עם מספר חברות System, ואתם יודעים שאני לא קל בדרישות, אתם מצליחים פעם אחר פעם לעמוד ברף שאני מציב מבחינת אדיבות, שירות מהיר ומקצועיות.
מהירות התגובה בטיפול בתקלות, ייעוץ ברכישת חומרה ושליטה מרחוק. את השירות המצוין מספק לנו הצוות המקצועי של סטארט בהנהלתו של גיל. ממליץ בחום.
כל פנייה שלנו מטופלת במהירות ובסבלנות, גם על ידי הצוות במענה הטלפוני וגם על ידי הטכנאי שמגיע אלינו לשטח. לכל פנייה מתקבל מענה מדויק והולם.
שיחת אבחון של 20 דקות, המלצה ברורה (CISO, DPO או שניהם) והצעת ריטיינר. בלי התחייבות.